
"一种新核武器" 微信蠕虫事件敲响中国AI安全警钟
来源:倍可亲(backchina.com)“一种新的核武器”:微信蠕虫事件敲响中国AI安全警钟。微信蠕虫攻击事件凸显了人工智能黑客可能带来的破坏力,也让中国意识到其数字基础设施的脆弱性。这可能会让人工智能安全问题成为“习特会”的重要议题。https://t.co/Pvlw8UwIVA
— 纽约时报中文网 (@nytchinese) September 14, 2026
微信这款即时通讯应用在中国几乎已成为国家基础设施的一部分,融入了日常通信、政府服务和数字支付之中。
正因如此,加利福尼亚州一个小型研究团队最近的发现——一种利用人工智能构建的工具可以在短短几个小时内攻破数以百万计的账户——让专家和中国分析人士感到震惊。这证明,有了人工智能,即使是没有政府背景的小型团队也能对一款每月有14亿人使用的应用程序发起毁灭性的攻击。
“从破坏力的角度来讲这个是非常强的,”上海复旦大学美国研究中心副主任赵明昊说。他表示,鉴于微信对中国公众的重要性及其庞大的用户群,搞垮这样一款应用程序的能力相当于“一种新的核武器”。
这一发现进一步印证了研究人员的警告:人工智能黑客能力的发展速度超过了防御手段的跟进速度;比尔·盖茨等科技领袖也警告称,应对人工智能带来的风险应成为“全球的首要任务”。
这种紧迫性可能会影响特朗普总统与中国领导人习近平预计于9月24日在华盛顿举行的会谈,届时双方预计将在会谈中讨论人工智能安全以及贸易和其他问题。
新的风险似乎每天都在出现。开发了Claude及其他人工智能模型的Anthropic公司在上周四的一份报告中表示,该公司挫败了一些科学家利用其模型进行研究的阴谋,这些研究有可能助长生物武器的研发。
Anthropic还描述了一家中国武器制造商试图利用Claude为中国军队完善反鱼雷武器系统方案的企图。此外,该公司还记录了中国用户试图利用Claude针对外国政府、在叙利亚的维吾尔人以及宗教领袖建立监控行动的实例。(在被问及该报告时,中国外交部发言人毛宁上周五表示,北京“反对歪曲事实、对中国进行攻击抹黑”。)
在微信黑客攻击事件中,开发该工具的研究人员就职于总部位于加利福尼亚州帕洛阿尔托的安全公司Calif,该公司表示,制造此类工具不是为了出售,而是为了加强网络防御。
他们展示了这款被他们命名为WeWorm的工具,它可以劫持微信用户的账户,拨打其联系人的电话,然后在无需任何人接听电话的情况下,在手机之间传播。Calif表示,该公司花了一个多星期的时间构建了这个漏洞利用程序,并且已经向白宫和微信的母公司腾讯披露了该缺陷。
布鲁金斯学会专注中国科技和产业政策的研究员陈凯欣(Kyle Chan)认为,从某种意义上说,关于WeWorm的消息应该会让北京更渴望与华盛顿合作,以管控人工智能带来的风险。
“这暗示了其他行为体、民族国家或非国家行为体利用人工智能攻击中国数字基础设施的巨大可能性,”陈凯欣说。“随着人工智能系统在网络能力方面取得飞跃进步,风险也大幅升高。”
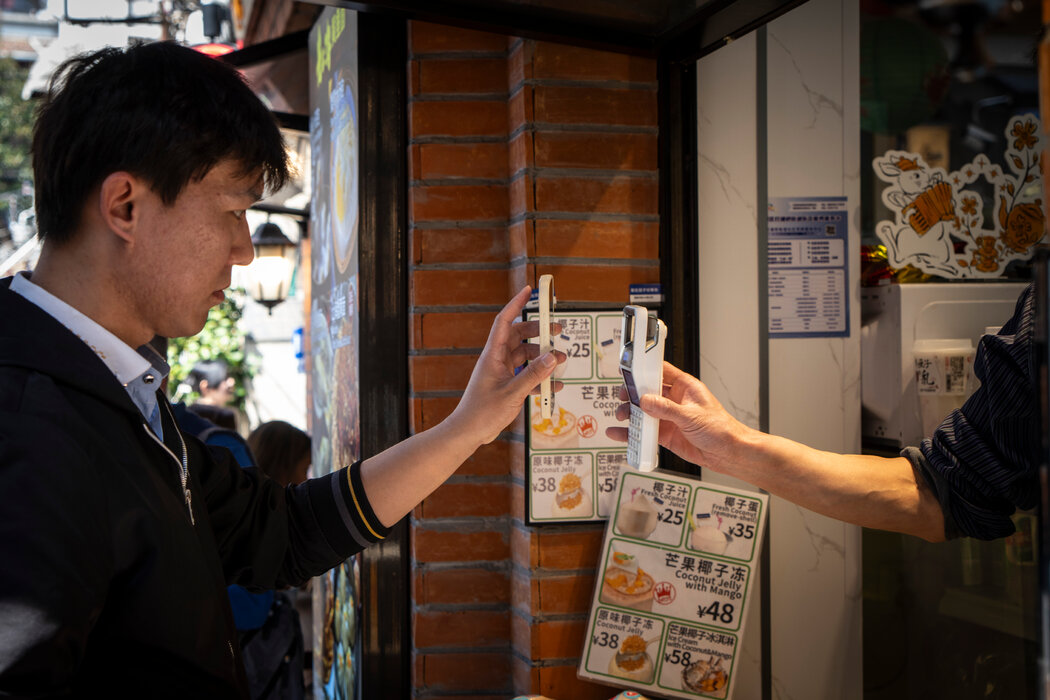
作为一个基本实现无现金化的社会,中国已逐渐依赖微信等移动支付服务来方便日常生活。 Qilai Shen for The New York Times
但是,中美之间深深的互疑可能会削弱谈判的效果。而且,像WeWorm这类武器的曝光,即使只是作为一种模拟,也可能只会加速围绕谁将掌握世界上最强大的人工智能模型而展开的竞争。
复旦大学的赵明昊表示,中国现在敏锐地意识到了其数字基础设施中的脆弱性,很可能会希望加强国内人工智能系统的防御能力,更好地发现和修复安全漏洞。
问题在于,美方随后可能会将这些系统视为攻击美国公司和机构的潜在工具,从而促使美国加强自身的网络防御。“Defense(防御)、offense(进攻) 这个界限越来越模糊了,”赵明昊说。“我们可以把它叫做AI security dilemma(人工智能安全困境)。”
专家表示,WeWorm和Anthropic关于其模型被滥用的报告进一步证明,世界上最大的两个人工智能大国需要找到一种方式来共享有关恶意行为者的信息,或澄清各自的意图。
与此同时,很少有人期望这次峰会能对技术本身做出限制。任何一国政府都不太可能同意任何限制其自身人工智能能力发展的条款。但专家表示,至少建立一条危机时的沟通渠道是有价值的。
“那肯定会是一个alarm(警告),可能是一个警醒吧,”复旦大学专注于新兴技术的副教授江天骄在提到WeWorm时说。
“大家需要坐下来讨论,人工智能是怎样带来和传统问题截然不同的安全和安保风险,以及我们是否需要新的合作框架,”他说。
尽管中国将人工智能视为对其经济至关重要的战略技术,但官员们也已开始对其风险表示担忧。
中国监管机构已就使用人工智能助手OpenClaw向地方政府和企业发出警告,并于5月发布了关于如何规范人工智能代理使用的指导方针。官员们还在制定十多项新的国家标准,以加强人工智能时代的网络安全。习近平在7月的一次人工智能会议上发言时表示,各国应共同努力“确保人工智能始终处于人类控制之下”。
培训中共官员的中央党校研究室负责人赵磊在周四发表于微信的一篇文章中警告说,极端势力可能会利用人工智能来设计“高传染性、高毒力的人工病原体”,或优化武器。他说,这种威胁将“引发新型的人类生存危机”。
去年,中国网络安全部门曾警告称,极端组织或其他人可能会利用人工智能来学习如何设计和制造“核⽣化导武器”。
悬在中国与华盛顿人工智能安全谈判之上的另一个问题是双方的透明度如何。目前尚不清楚中国的人工智能公司如果在美国公司的系统中发现漏洞,是否会像Calif公司描述的那样与美国公司接触。中国公司被要求将此类发现首先报告给中国工业和信息化部。
网络安全专家王培表示,鉴于中美之间激烈的科技竞争,此类披露可能被政治化,因此中国企业会“谨慎”对待此类披露。
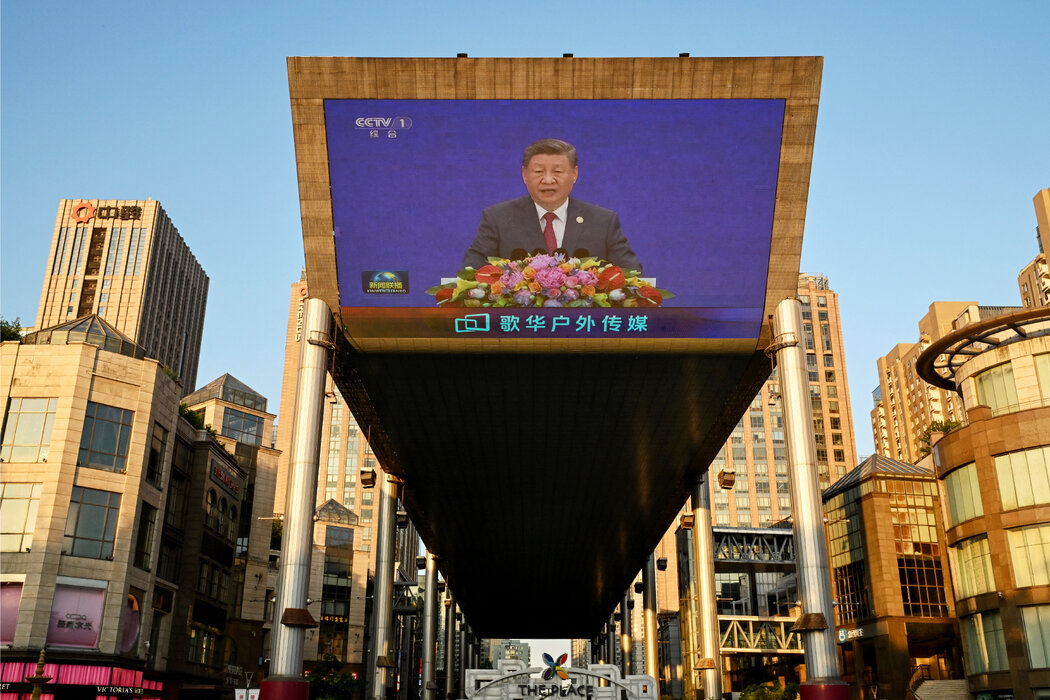
中国领导人习近平7月在一场人工智能会议上表示,各国应通力合作,“确保人工智能始终处于人类控制之下”。 Greg Baker/Agence France-Presse — Getty Images
长期以来,中国一直指责华盛顿试图对中国企业实施制裁、通过出口管制切断中国获取先进技术的渠道以及对中国商品加征关税,以这些手段来遏制中国的技术进步。
WeWorm漏洞向北京发出了有关美国人工智能能力的信号,而与此同时,美国官员也释放出了攻击中国企业的新意愿。周二,美国中央情报局副局长迈克尔·埃利斯表示,在人工智能、半导体和生物技术等领域,中国企业是间谍活动的正当目标。
一些中国学者建议,中美官员可就不可接受的人工智能网络活动讨论自愿性的“负面清单”,或确定受保护的关键基础设施类别。
中国官员尚未公开承认这款微信黑客工具的披露,这或许是为了避免在峰会前加剧两国之间的紧张局势。在上周三的新闻发布会上,外交部发言人毛宁被问及WeWorm时,表示自己对此“不了解”。
欧亚集团研究美中科技竞争的鲁晓萌表示,对于腾讯而言,这次黑客事件可能会引来中国监管机构的严厉审视。
“如果在此次事件之后,像中国国家网信办这样的机构请腾讯的一些人去‘喝茶’,询问他们到底发生了什么,以及再次发生类似事件的几率有多大,我不会感到惊讶,”鲁晓萌说。
版权说明 / Copyright Notice:Content and images in this article may originate from third-party sources and are used for news reporting, commentary, or public interest purposes. All copyrights remain with their respective owners. Please refer to the Copyright Notice at the bottom of this page.
本文内容仅供信息参考,不代表倍可亲立场或观点。
评论 (0)