
近期,韩国多家主要银行和金融机构接连遭遇黑客攻击,金融业网络安全形势骤然趋紧。受影响的既有新韩银行、KB国民银行、韩亚银行等主要商业银行,也有储蓄银行、金融科技企业和虚拟资产服务商等,波及范围不断扩大,引发金融消费者对个人信息安全的担忧。
据韩国金融监管部门披露,截至本月14日,已有16家金融机构确认遭到网络入侵,泄露的个人信息包括姓名、联系方式、居民登记号码和电子邮箱等,累计约10万条。目前尚未发现账户密码、银行卡号等可直接用于非法交易的敏感信息外泄,但外界担心,已泄露的信息可能被用于电信诈骗、身份冒用等二次金融犯罪。
KB国民银行是韩国主要商业银行中最早遭到入侵的一家。据国会国政监察披露,该行最初把相关攻击当作日常异常网络流量,只封锁了相关IP地址,80小时后才确认存在信息泄露迹象。这一迟缓的应对引发了对银行网络安全监测和应急处置能力的质疑。KB国民银行行长李焕柱表示:“对于未能迅速采取封锁和应对措施,我深感遗憾。”
另一家受影响较大的是新韩银行,2.5万名客户的个人信息遭到泄露。据披露,未经授权的外部人员通过银行部分服务的正常访问渠道进入系统,非法获取了客户信息。随着新韩金融集团旗下多家子公司接连发生泄露事件,外界对集团层面信息安全管理不力的质疑也在加剧。此前去年12月,新韩信用卡就曾发生个人信息泄露,涉及19.2万名商户负责人的手机号码等信息,据调查并非外部黑客攻击所致,而是内部员工泄露。
此次事件还出现了人工智能(AI)技术可能被用于网络攻击的迹象。据报道,由中国开发的开源AI渗透测试工具“ARTEX”涉嫌被不法分子利用,该工具还被发现涉嫌用于针对韩国90多家企业的大规模网络攻击。据韩国警方调查,落网的黑客并非信息技术专业出身,而是通过博客、YouTube等平台自学技术,并借助生成式AI在短时间内非法获取了大量个人信息。不过,目前仍需进一步调查,确认该工具是否实际参与了此次金融机构攻击,不能仅凭工具的开发背景推断攻击者的身份或国籍。
韩国网络安全业界对AI被滥用深感担忧。随着生成式AI和自动化渗透测试工具的发展,网络攻击的技术门槛正在降低:过去需要专业知识和较长时间才能完成的漏洞分析、攻击脚本编写等工作,如今部分环节可借助AI完成。网络安全威胁因此不再局限于高水平的黑客组织,缺乏系统训练的个人也可能借助AI提高攻击效率,给金融机构的防护带来新挑战。
另一方面,此次事件也引发国会对银行网络安全管理体系的质疑。在本月19日举行的国会政务委员会国政监察中,KB国民银行、新韩银行和韩亚银行行长就客户个人信息泄露事件公开道歉,并承诺增加网络安全投入、扩充专业人才队伍,防止类似事件再次发生。
国民力量党议员金宰燮公布的数据显示,从黑客首次入侵到银行发现异常,新韩银行用时15小时26分钟,涉及2.5729万名客户;韩亚银行用时41小时44分钟,涉及89名客户;KB国民银行用时67小时41分钟,涉及119名客户,是三家银行中最久的。对此,李焕柱表示,对事件给客户和公众带来的担忧深表歉意,今后将保障网络安全预算和人力投入,并加强利用AI技术构建安全防护体系。韩亚银行行长李虎成也承诺增加安全投入,完善AI安全系统。
个人信息泄露后的客户赔偿问题,同样是国政监察的焦点。据披露,新韩银行信息遭泄露的客户中,仅5682人查询了自己的信息是否外泄,占22%。有议员指出,在不少客户尚未充分了解泄露情况时,银行应进一步明确潜在二次损失的赔偿责任,不应把损失举证责任过度转嫁给消费者。
业内人士指出,AI虽然加快了攻击速度,但攻击者利用的许多安全漏洞和入侵路径,其实早已为业界所知。因此,金融机构在引入AI安全技术的同时,更应完善访问权限管理、网络隔离等基础安全措施,并积极运用AI提升防御效率。
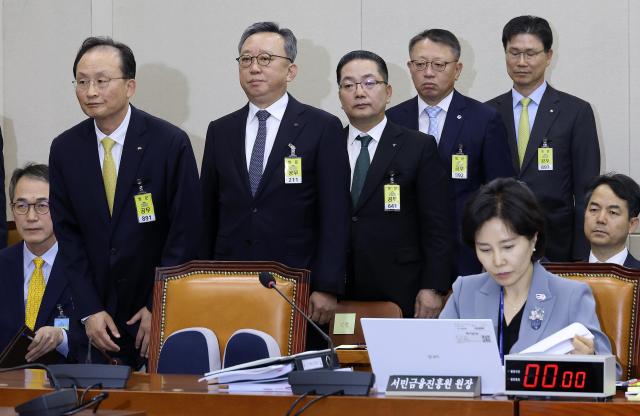 本月19日,韩国五大商业银行行长出席国会国政监察会议。【图片提供 韩联社】
评论 (0)