
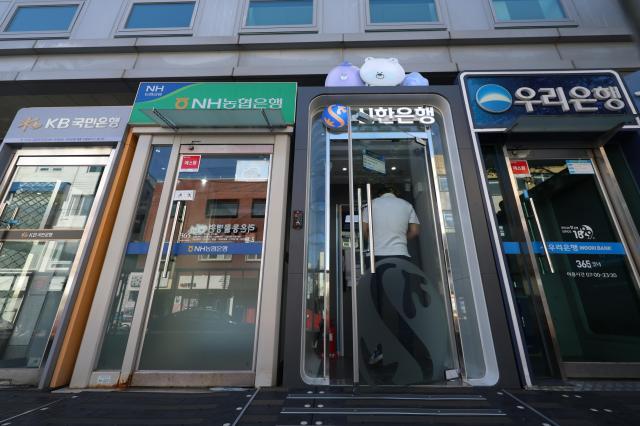
 韩国主要商业银行 【图片提供 韩联社】
韩国多家金融机构日前遭遇大规模黑客攻击,据全球网络安全公司CrowdStrike当地时间7日公开的报告显示,幕后嫌疑人可能为居住于中国广东省的一名26岁男子,这是本次案件首次出现与黑客身份相关的具体线索。不过,CrowdStrike强调,目前掌握的信息仍属于情报分析和关联推断,尚不足以确认黑客的真实身份。
据CrowdStrike消息,黑客身份线索在使用生成式AI编程工具Claude Code过程中意外暴露。黑客要求Claude帮助其撰写一份网络安全研究人员简历,并在对话过程中输入了包括姓名首字母、Telegram账号、学历以及居住地等个人信息。嫌疑人还曾向Claude询问,被窃取的韩国金融信息通常在哪里出售,以及如何寻找出售韩语Telegram数据的渠道。
报告称,与该嫌疑人相关的Telegram账号此前也出现在其他网络攻击活动中。调查人员在分析基于Telegram的NFT礼物市场漏洞对话,以及对某中国支付平台的攻击活动时,也发现相同账号。
CrowdStrike表示,上述多起案件交叉出现的相同账号和行为线索提高了相关活动由同一人员实施的可能性,但目前仍无法仅凭这些信息最终确认黑客身份。
CrowdStrike此前分析称,嫌疑人从上月底至本月初对韩国金融机构进行攻击,疑似使用中国开发的开源智能化渗透测试工具ARTEX与大语言模型。嫌疑人以位于中国香港的IP地址作为主要控制基础设施,负责指挥整体攻击活动,而实际用于针对韩国金融机构发动攻击的ARTEX则部署在另一组独立IP地址上。
此外,嫌疑人还使用9个代理IP地址,不断更换连接路径。
嫌疑人在攻击过程中还广泛使用AI工具。CrowdStrike分析称,嫌疑人运行ARTEX时使用的核心AI为DeepSeek的小尺寸模型“V4.1-Flash”,嫌疑人并非通过官方渠道访问该模型,而是通过第三方转售服务迂回接入。
同时嫌疑人还在Claude Code会话中使用了中国智谱AI的GLM-5.3以及Space X AI的Grok 4.6等其他大语言模型作为辅助工具。
分析认为,同时使用多个大语言模型,并根据不同任务在不同服务器和AI工具之间切换,显示此次攻击并非单纯依赖某一种AI模型。CrowdStrike称,这名疑似使用中文的黑客具有一定程度的经济动机,但目前对其以金钱为目的进行攻击这一判断的可信度仅处于中等水平。
从上月底至本月初,新韩银行、KB国民银行、韩亚银行、BNK釜山银行,以及耶加兰储蓄银行(Yegaram Savings Bank)、Welcome储蓄银行和现代资本等7家金融机构先后遭到网络攻击,大批用户个人信息遭泄露。
多家金融机构同时遭遇攻击在韩国金融业历史上尚属首次,引发金融监管层和普通储户的高度关注。韩国金融部门称本次攻击或为使用人工智能技术的新型攻击模式。攻击者可能通过不断更换IP地址,以类似攻击手法连续针对多家金融机构发动攻击。
目前,韩国警察厅网络调查部门正在实施调查。
评论 (0)