

币安发生最大规模加密货币盗窃案 专家警惕企业网络安全漏洞
全球最大加密货币交易所币安(Binance)发生史上最大规模的加密货币盗窃案,约81亿新元资产在短短20分钟内被转走。受访专家指出,这起事件也反映企业面对的网络安全风险。
全球最大加密货币交易所币安(Binance)近日遭遇史上最大规模的加密货币盗窃案,有区块链情报公司怀疑,幕后黑手是朝鲜黑客组织。加密货币交易所Bybit去年发生的15亿美元(约19亿新元)失窃案,也被美国当局归因于朝鲜。朝鲜黑客为何频频与重大金融网络攻击扯上关系?他们又是如何培养出具备高度技术能力的黑客组织?
币安昨天(30日)遭遇史上最大规模的加密货币盗窃案,约63亿美元(约81亿新元)资产在短短20分钟内被转走。美国区块链情报公司TRM Labs在官网发表文章说,情报进行分析后,有高度信心认定,攻击是朝鲜精锐黑客组织TraderTraitor发动的。
加密货币交易所Bybit去年2月发生的史上第二大加密货币盗窃案,最后也被美国联邦调查局(FBI)确认,幕后黑手也被称为拉撒路集团(Lazarus Group)的TraderTraitor。
过去几年,发生的好几件涉及巨额加密货币盗窃案件,矛头也都指向朝鲜黑客组织。
朝鲜为什么要盗窃加密货币?
朝鲜长期受到国际制裁,获取外汇的渠道有限。美国和联合国相关调查人员过去多次指出,朝鲜涉嫌通过网络攻击盗取资金,为国家及武器发展计划筹措经费。
联合国安全理事会专家小组2024年发布的报告指出,正在调查2017年至2023年间,58起涉嫌由朝鲜发动、针对加密货币相关企业的网络攻击,涉及金额约30亿美元(约38亿新元)。光在2023年,朝鲜就涉嫌发动多达17起加密货币盗窃案,涉及约7亿5000万美元(约9.6亿新元)。
专家小组估计,相关资金可能占朝鲜外汇收入的一半。报告引述一个不具名名国家称,“朝鲜大规模杀伤性武器计划的40%经费来自非法网络手段”。
至于最新币安失窃案,虽然区块链情报公司高度怀疑朝鲜黑客组织TraderTraitor涉案,但幕后身份尚未获得官方确认。
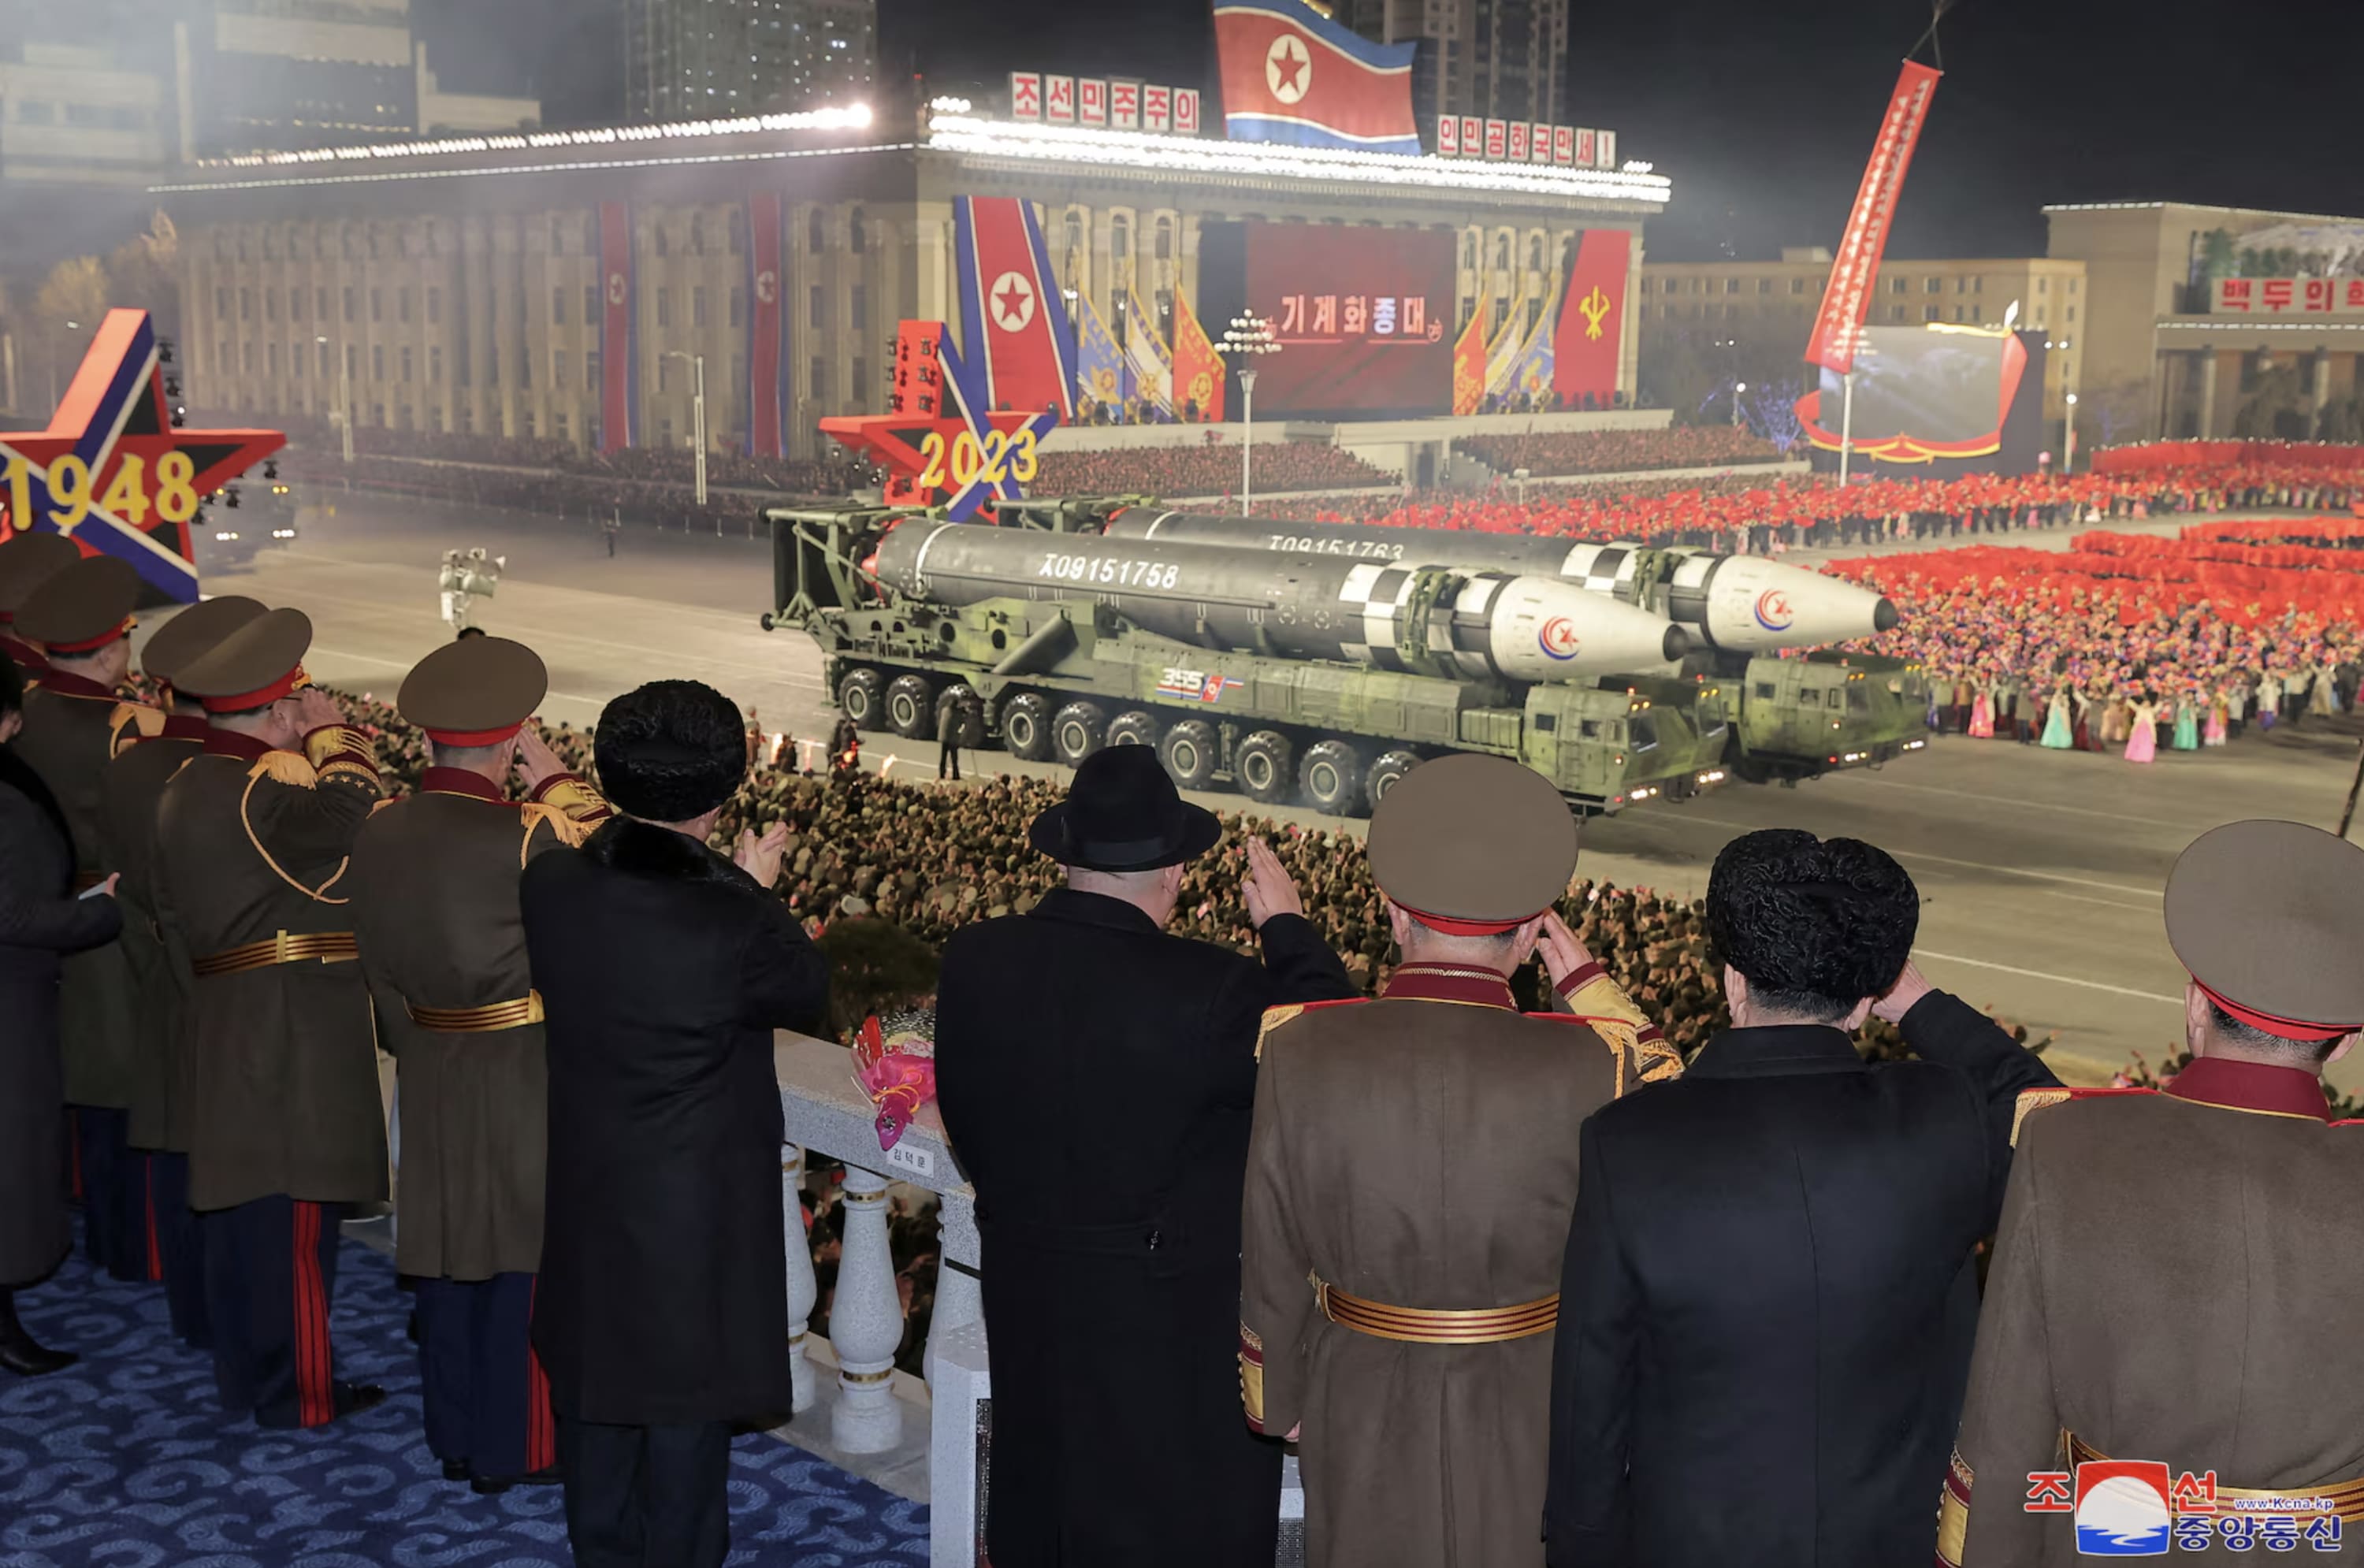
朝鲜2023年举行的一场阅兵式上展示核武器。(图:路透社)
加密货币为何成为目标?
南洋理工大学拉惹勒南国际研究院卓越国家安全研究中心主任洪正君告诉《8视界新闻网》,不少专家认为,朝鲜黑客可能获得国家支持,并且因为受到国际制裁、难以取得外汇,而加密货币能够迅速跨境转移,不必经过传统银行转账所涉及的客户身份审查,因此成为最直接的目标。
网络威胁情报公司StealthMole总裁路易斯(Louis Hur)则说,加密货币公司频频成为黑客目标,主要有三个原因。
首先,大型交易所集中存放巨额资产,黑客一旦成功入侵关键系统,就可以盗取大量资金。再来,而加密货币交易一旦完成,通常难以撤销,黑客也可能通过不同平台转移和洗白资金,增加追查和追回资产的难度。
此外,加密货币行业发展迅速,部分企业的安全管理未必跟得上业务扩张,让黑客有机可乘。
路易斯指出,朝鲜相关黑客组织并非依靠大量随机攻击,而是精确锁定高价值目标,争取以较少的攻击次数获取巨额收益。
《卫报》引述英国国家网络安全中心前主管马丁(Ciaran Martin)表示,传统银行经过多年发展,已经建立较完善的网络安全防线,相比之下,快速发展、监管相对宽松的加密货币行业,安全措施仍有不足。
他指出,过去十年,全球发生超过30起损失达到数亿美元甚至数十亿美元的加密货币盗窃案,但传统银行在同一时期因网络攻击损失超过1亿美元的案例,最多只有一起。
美国联邦调查局指朝鲜涉及上星期发生的史上规模最大、价值15亿美元的加密货币盗窃案。(图:美联社/Patrick Sison)
朝鲜哪来的黑客人才?
朝鲜虽然严格限制一般民众使用互联网,却长期投入资源培养网络技术人才。
《金融时报》报道,朝鲜从年轻学生中选拔数学和科学表现优异的人才,让他们接受专业电脑技术和网络作战训练。获选学生据报接受三至五年的进阶培训,部分优秀人才还会进入专门大学深造,或前往中国和俄罗斯接受进一步训练。
韩国国家情报院估计,朝鲜约有8400人参与网络作战相关工作,包括技术支援人员,并非全部都是黑客。
朝鲜黑客攻击方式不是一般的网络钓鱼行为
示意图。(图:iStock)
朝鲜相关黑客组织的攻击方式,并不局限于直接入侵电脑系统。路易斯指出,黑客组织TraderTraitor的一项常见手法,是伪装成招聘人员或求职者,借助正常的招聘及工作交流过程接近目标。
根据StealthMole追踪资料,自2023年以来,相关行动涉及约280个虚假账号,主要针对美国和欧洲的区块链项目。
攻击者可能冒充软件开发人员或招聘人员,通过面试和软件测试项目,和企业员工建立长达数月的信任关系,再利用这些交流机会尝试入侵系统。一旦虚假身份被识破,攻击者又会换上新的身份继续行动。
路易斯认为,这类行动已不只是一般网络钓鱼,而是经过长期部署、有组织的情报行动。
币安初步调查发现,这次的攻击可能是黑客入侵公司一名工程师笔记本电脑后,取得系统访问权限,并向币安钱包提交未经授权的提款指令,把加密资产转移至他们控制的钱包。
企业和公众如何防范?
洪正君指出,相比直接破解企业的网络安全系统,诱骗内部员工点击恶意链接、下载软件或使用受感染的USB设备,往往是攻击者更容易利用的途径。
一旦员工设备遭入侵,黑客就可能远程控制系统,甚至冒充员工进行操作。因此,即使企业拥有完善的网络安全设施,员工仍可能成为被利用的环节。
他指出,企业除了防止黑客进入系统,也必须具备及时侦测异常活动的能力,尽可能在攻击者转移资金或造成进一步损害前采取行动。
洪正君也提醒公众,不应把所有资金或重要资料集中存放在同一个地方,并应提前做好备份和应急安排,以减轻账户遭入侵时可能造成的损失。
路易斯则认为,金融企业不能只防范传统网络钓鱼行为,也必须考虑合法账号和交易授权可能遭到黑客滥用的风险。
他提醒,朝鲜相关人员也可能利用盗用身份和伪造履历应聘进入企业,再借助工作权限接触敏感系统。因此,除了加强网络安全措施,企业也需要重视招聘审查和内部人员风险管理。
评论 (0)