
9月以来每月网安事故通报增至三倍 网安局促加强防范
 新加坡网络安全局说,黑客越来越常利用系统漏洞或安全防护不足发动攻击,呼吁所有机构立即加强网安防御。 (示意图)
今年9月以来,新加坡网络安全局每月接获的网安事故通报,是今年首八个月平均的三倍。当局指出,这些事故看来并非针对新加坡的有组织攻击,而是反映全球黑客趁系统出现漏洞伺机发动攻击的趋势。
我国从上个月底至今接连有10多家机构通报网安事故,包括至少六家医疗护理机构。网安局星期五(11月13日)发声明说,黑客如今会主动扫描互联网,寻找存在安全漏洞的系统,任何机构都可能成为受害者。随着黑客愈发借助人工智能(AI)寻找和利用漏洞,攻击速度可能进一步加快,留给机构修补漏洞、防范攻击的时间也缩短。
部分网安事故也涉及第三方供应商的系统遭入侵,凸显企业不能只顾自身的网络安全,还须防范供应商带来的风险。
网安局局长方素仪在社交平台LinkedIn贴文,吁请业者与管理资讯科技系统和业务运营部门的同事沟通,审查系统的防护措施是否做足,并推演关键系统中断如何应对。
网安局已向所有关键信息基础设施领域业者通报相关情况,也与主要商会及商团接洽,帮助企业了解不断演变的威胁,以采取适当的防范措施。
延伸阅读
戴井之:万物互联的得与失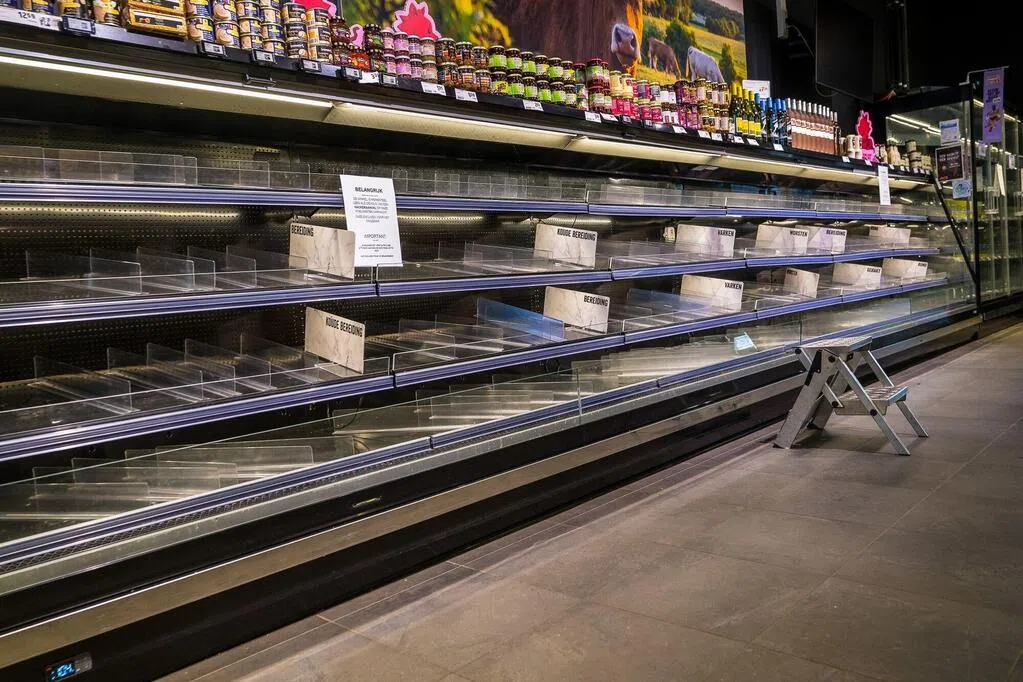 【早知】当黑客盯上超市冰箱 网袭如何威胁你我日常?
过去一周更多知名机构通报个资外泄
个人资料保护委员会同日发声明指出,过去一周有更多知名机构通报涉及个资外泄的重大事故。初步判断,这些事故涉及黑客利用系统中各类常见漏洞伺机发动攻击,事故之间没有明显关联,而部分与全球数据外泄事故有关。
近来网安事故频密曝光,新加坡科技设计大学信息系统科技与设计实务副教授龚君文告诉《联合早报》,主因是从漏洞公开到黑客入侵的时间大幅缩短,其中AI起着推波助澜的作用。另外,受影响机构须在三天内向当局通报事故,其他机构知晓后跟进检查,进而发现问题。
网络威胁情报公司Cyble联合创办人兼总裁阿罗拉也持类似看法,指网袭极少同时发生,更可能是安全团队集中排查揭露多起事故。
他注意到,一连串事故的共同点在于黑客悄悄地窃取可冒充本地居民的姓名、身份证、出生日期、手机号和地址等个资,没有伴随勒索软件或造成服务中断。
龚君文引述公开资料称,本地机构遭网袭显著增加。勒索活动追踪网站Ransomware.live今年以来记录76家新加坡受害实体,超过去年全年的70家;新兴勒索团伙Orova在10月12日至11月3日列出17家受害者,其中六家在新加坡。
保健卫生部星期四(12日)强调,至少六家医疗护理机构发生网安事故,未对病患护理运作造成影响。
医疗保健数据不似能马上注销的信用卡,网安公司Keeper Security亚太区高级副总裁西山高徳解释,病史、身份信息等敏感数据,对不法分子极具价值,不仅可作为行骗素材,还能在暗网出售。
他指出,医疗机构的电子病历、诊断系统、联网医疗设备及第三方平台相互连接,访问管理复杂,潜在安全破口也更多,遇袭时相对脆弱。
对于AI辅助发动网袭带来的杀伤力,阿罗拉形容,传统自动化攻击好比有人拿着同一把钥匙,在组屋挨家挨户尝试开门,开不到就会调转目标;AI辅助攻击,就像有人停在家门口仔细端详锁头,思考如何定制钥匙开门。“过去老练的黑客得花上好几天的工作,如今没什么技能的人用AI,几小时就能完成。”
数据外泄后,受影响机构一般只通知客户。龚君文认为,这些机构也应设立专门热线、加强客户账户安全检查,并承担身份或信用监测费用、对客户有据可查的实际损失进行赔偿,以及通报调查结果。
新加坡工商联合总会的网络安全韧性中心上个月设立免费应急专线,帮助遭遇网安事故的企业应变。
工商总会首席国际商务官兼智慧企业官李一帆受询时说,近期网安事故反映,无论规模大小,任何行业的企业都可能遭受网络威胁。“良好的网安防护有助于中小企业保障业务运作和客户资料,巩固各界对新加坡数码经济的信任与信心。”
新加坡网络安全局网络攻击人工智能个人资料保护委员会女子遭推撞凳后 怒挥利剪刺阿嫂行骗近870万元 前财务顾问监11年四个月购买此文章
评论 (0)