
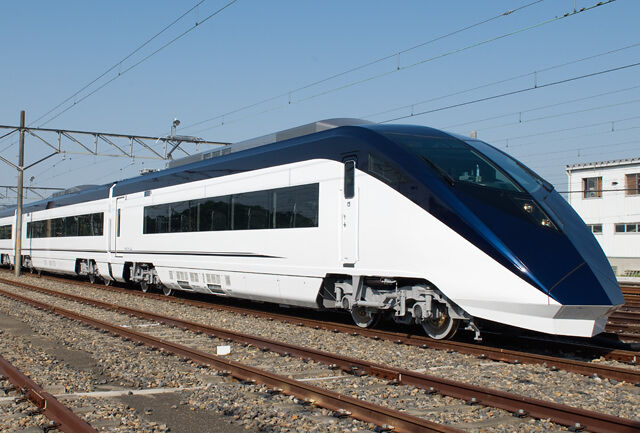
▲京成Skyliner線上預約系統遭駭客入侵。(圖/翻攝自京成Skyliner)
記者王佩翊/編譯
日本京成電鐵旗下連接上野與成田機場的特急列車「京成Skyliner」(京成スカイライナー),驚傳座位預約系統遭到外部駭客入侵,恐造成337萬筆旅客個人資料外洩。受此重大資安事件影響,京成電鐵目前已全面停止網路線上預約系統,重啟時間則尚未確定。
深夜遭外部駭客攻破!337萬筆姓名、電話、信箱恐全外洩
根據《日本新聞網》報導,京成電鐵發布聲明指出,負責營運東京上野往返成田機場的特急列車「京成Skyliner」座位預約系統,11月11日深夜遭到外部不明人士非法入侵。
經初步清查,系統內儲存的旅客姓名、聯絡電話以及電子郵件信箱等敏感個人資訊,最大恐有高達約337萬筆遭到外洩的風險。
網路預約系統無限期停擺!旅客須改至車站現場購票
面對這起大規模資安危機,京成電鐵已緊急採取應變措施,全面關閉「京成Skyliner」的線上預約系統。由於系統修復與資安檢測仍在進行中,目前仍無法確定何時能夠恢復正常服務。
京成電鐵提醒,在網路預約系統重啟之前,所有計畫搭乘Skyliner的旅客,都必須改前往各車站的自動售票機或售票窗口現場購買車票。
每日新聞精選 免費訂閱《ETtoday電子報》分享給朋友:
追蹤我們:
※本文版權所有,非經授權,不得轉載。[ ETtoday著作權聲明 ]※
评论 (0)