
欧洲冷链遇袭 本地资料外泄频传 网安局促物流医疗等业者加固网络防御
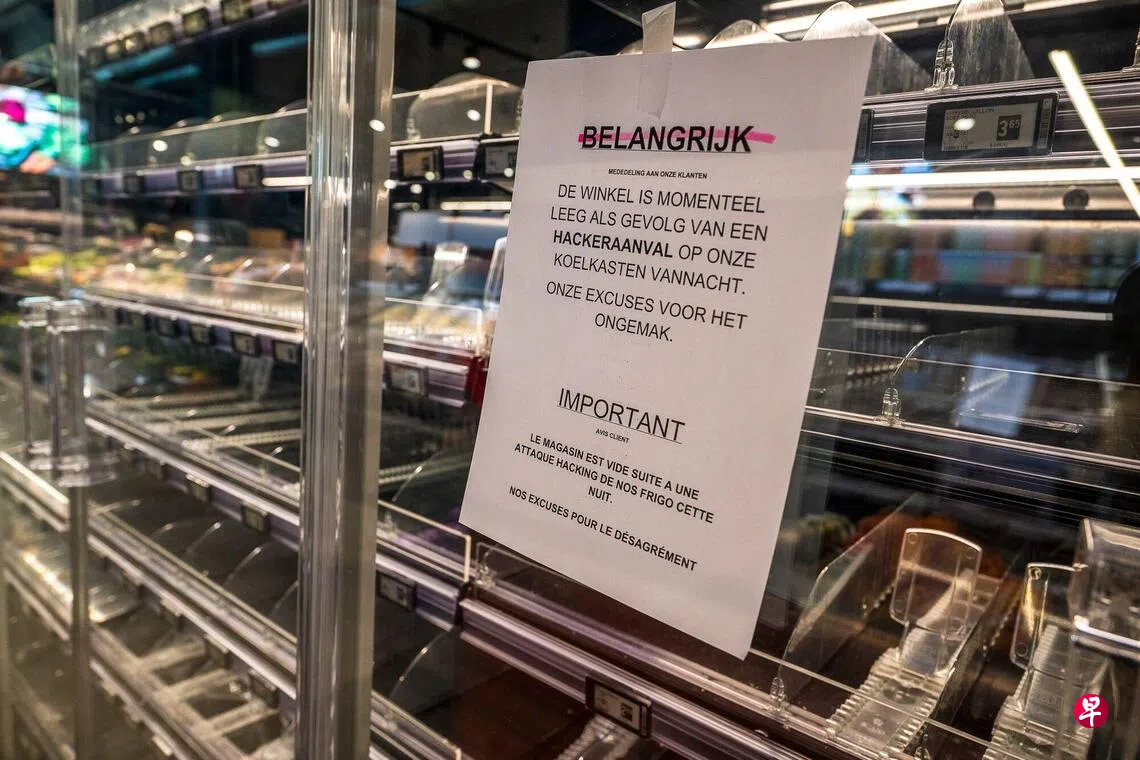 网络安全局11月6日在官网发布最新安全通告指出,近期针对欧洲各地制冷管理系统的网络攻击,凸显了与联网运营技术相关的更广泛的网安风险。 (彭博社)
有鉴于欧洲超市及血库制冷系统近期遭受网络攻击,新加坡网络安全局提醒,网络威胁已从传统的信息技术延伸至企业的日常运营系统,并敦促物流、医疗和食品生产等业者未雨绸缪,立即加固网络防御。
网安局星期五(11月6日)在官网发布最新安全通告指出,近期针对欧洲各地制冷管理系统的网络攻击,凸显了与联网运营技术(Operational Technology,简称OT)相关的更广泛的网络安全风险。
为协助企业防范风险,网安局提出五项安全建议,包括限制远程管理界面暴露于互联网、加强身份验证与访问控制、更新并保护OT系统、实施网络隔离与安全监控,以及加强运营监控与事件响应。
网安局局长方素仪星期五在社交平台LinkedIn发文,指近期除了出现利用网站编程语言PHP程序漏洞的攻击和数据泄露事件外,网络威胁的范围正在扩大,OT系统正成为黑客的攻击目标。
她警告,这类事件提醒了那些传统上认为自己不是网络攻击目标的行业,实际上也同样脆弱。“后果可能不仅仅是数据丢失,还可能扰乱企业运营、供应链和必要服务。”
延伸阅读
Doctor Anywhere遭黑客入侵 用户个人资料疑外泄 国防数码防卫与情报军新设训练指挥部 教军人用AI提取情报
网安局促企业全面检视网络防御能力
尽管当局目前尚未接获本地发生类似事件的报告,但方素仪强调:“我们不应该等到事件在本地发生后,才来采取预防措施。”
她点名依赖OT系统的行业,包括物流、制造、医疗保健、建筑管理,以及食品生产业,敦促这些企业趁现在全面检视网络防御能力。
方素仪透露, 当局正与相关机构及行业伙伴合作,接触可能暴露在这些风险中的运营商,同时也鼓励各企业查阅安全通告并采取必要行动。
M1和Doctor Anywhere遭网袭
另外,电信公司M1和远程医疗服务平台Doctor Anywhere星期五分别证实遭网络袭击,用户个人资料疑外泄。个人资料保护委员会已获悉此事并展开调查。
M1是在上星期五(10月30日)发生数据泄露,公司未透露受影响人数,但疑似外泄客户资料包括姓名、身份证号码、出生日期、手机号码、住址和电邮地址。付款卡资料、财务或银行信息则未外泄,客户账户登录也不受影响。
M1透露,事发期间其电信服务和业务运营未受影响,目前事故已受控,公司将通过电邮或信函通知受影响客户。M1指出,公司重视受托信息的安全和保密性,一直与有关当局和第三方专家密切合作进行调查,并提醒客户在回应来历不明的来电、短信或电邮时保持警惕。
Doctor Anywhere集团说,得知有第三方入侵收录用户个人资料的系统后,立即采取行动。公司聘请网安公司安信资讯安全(Ensign InfoSecurity)进行调查。截至10月30日,安信资讯安全已验证公司科技团队部署的安全修复方案,确认系统的安全漏洞已修复。根据调查,所有临床记录不受影响。
针对近期网安事件频传,新加坡科技设计大学信息系统科技与设计实务副教授龚君文接受《联合早报》采访时指出,这表明“威胁来得更快,且更难被察觉”。
他提醒,虽然新加坡目前未接获OT系统遇袭报告,但也不能掉以轻心。本地中小企业较少使用OT系统,主要还是集中在能源、水务和交通等关键基础设施,以及大型制造商和半导体晶圆厂,这些机构受《网络安全法令》监管,若发现疑似高级持续性威胁,有义务向网安局通报。
龚君文也指出,本地企业的网安准备程度呈两极分化:关键信息基础设施运营商和大型企业受到监管,拥有专职团队,并与网安局建有通报和协调机制;相比之下,“中小企业在基础防护上依然薄弱,补救速度慢、资产清单不完整,且大多数从未演练如何应对事件”。
网络安全网络攻击新加坡网络安全局M1Doctor Anywhere遭黑客入侵 用户个人资料疑外泄电信公司M1遭网络袭击 客户资料疑外泄购买此文章
评论 (0)